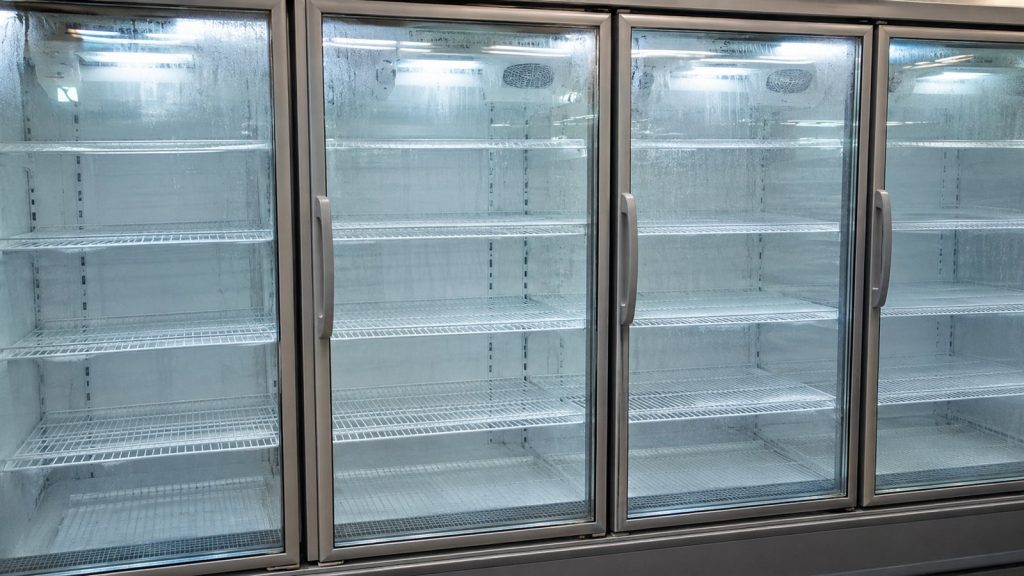
Un ciberatac comès durant la matinada de l’11 al 12 d’octubre de 2026 va alterar els sistemes de refrigeració de centenars de supermercats a França, provocant que moltes cambres frigorífiques i congeladors passessin de refredar a emetre calor i assolissin temperatures de fins a 50 graus. L’incident va afectar establiments de cadenes com Intermarché, Netto, E.Leclerc i Coopérative U, que van haver de llençar grans quantitats de productes alimentaris deteriorats.
L’origen de la fallada es va situar en els equips de fred d’un fabricant danès, identificat com Danfoss. Segons va explicar la mateixa companyia, la majoria dels dispositius afectats eren models antics que ja no reben actualitzacions de seguretat o que funcionaven amb un programari obsolet. Aquesta vulnerabilitat va permetre als atacants manipular la configuració tèrmica de manera remota durant la nit, sense que cap treballador ho detectàs fins al moment d’obrir les portes al públic l’endemà al matí.
L’impacte econòmic del sabotatge ha estat considerable per a les empreses afectades. A mode d’exemple, un sol establiment de la regió d’Alsàcia va calcular les pèrdues de gènere en 220.000 euros, mentre que des de la direcció d’Intermarché van estimar que la factura final per al conjunt del sector podria enfilcar-se fins a les desenes de milions d’euros. La gravetat del cas va obligar a convocar reunions d’urgència entre el fabricant, les empreses frigoristes i l’agència francesa de ciberseguretat.
De manera paral·lela, el mateix dia es va registrar un altre incident informàtic a les cadenes Albert Heijn i Delhaize als Països Baixos i Bèlgica, on es van veure afectats els sistemes d’etiquetes electròniques i la distribució de comandes a domicili. Amb tot, la companyia matriu va aclarir que no constaven proves que vinculassin aquests problemes tècnics amb l’atac patit pels supermercats francesos.
Font: Genbeta
Imatge il·lustrativa.